
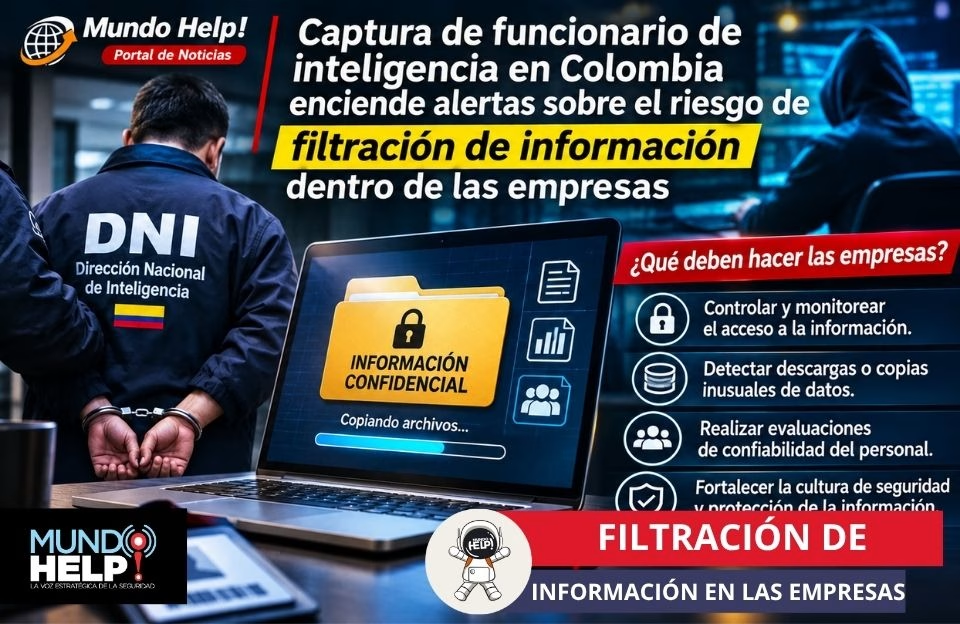
La investigación por presunto acceso irregular a información reservada de la Dirección Nacional de Inteligencia pone sobre la mesa un riesgo que también enfrentan las organizaciones privadas: empleados y contratistas que, aprovechando sus privilegios tecnológicos, pueden comprometer bases de datos, información confidencial y secretos empresariales.
Mundo Help! | Seguridad al Día
Bogotá, 8 de noviembre de 2026
Categoría: Ciberseguridad | Seguridad Corporativa | Protección de Datos
🎙️ Novedades CIBERSEGURIDAD
Captura de funcionario de inteligencia en Colombia enciende alertas sobre el riesgo de filtración de información dentro de las empresas.
La captura en Neiva de Carlos Andrés Oyola Tovar, funcionario vinculado a la Dirección Nacional de Inteligencia (DNI), abrió un nuevo debate sobre la protección de la información estratégica del Estado colombiano y los riesgos asociados al acceso privilegiado a los sistemas informáticos.
El procedimiento fue adelantado por unidades del Gaula Militar, en coordinación con el Cuerpo Técnico de Investigación (CTI) de la Fiscalía General de la Nación, en desarrollo de una investigación por presuntas conductas relacionadas con el acceso irregular a información reservada.
De acuerdo con los reportes conocidos, Oyola Tovar, ingeniero de sistemas que desempeñaba funciones relacionadas con tecnologías de la información y desarrollo de software, es investigado por la posible extracción no autorizada de una copia del Sistema de Información de Inteligencia y Contrainteligencia del Estado.
Las autoridades deberán establecer el alcance de los presuntos accesos, si existió extracción o divulgación de información y las eventuales responsabilidades penales.
La captura no constituye una declaración de culpabilidad y el investigado conserva su derecho a la presunción de inocencia y al debido proceso.
Más allá del desarrollo judicial, el caso plantea una pregunta que debería preocupar tanto a las instituciones públicas como a las empresas privadas:
¿Qué sucede cuando la principal amenaza para la información de una organización puede encontrarse dentro de ella misma?
El riesgo interno: cuando el acceso autorizado se convierte en una vulnerabilidad
En seguridad de la información existe un concepto conocido como insider threat, o amenaza interna.
Este riesgo se presenta cuando una persona que tiene acceso legítimo a los sistemas, instalaciones o información de una organización utiliza sus privilegios de manera indebida, ya sea de forma intencional, por negligencia o como consecuencia de la manipulación de terceros.
Los protagonistas pueden ser empleados, administradores de sistemas, desarrolladores, directivos, proveedores tecnológicos o contratistas.
A diferencia de un atacante externo, estas personas pueden conocer la arquitectura tecnológica, los procedimientos internos, los controles de seguridad y las debilidades de la organización.
Por esta razón, los incidentes asociados con amenazas internas pueden resultar especialmente complejos de detectar.
Entre los activos que podrían verse comprometidos se encuentran:
Bases de datos de clientes, trabajadores y proveedores.
Información financiera, contable y comercial.
Secretos empresariales y estrategias corporativas.
Códigos fuente y desarrollos tecnológicos.
Credenciales de acceso y configuraciones de seguridad.
Investigaciones internas, informes de auditoría y documentos confidenciales.
Información personal, sensible o sometida a reserva legal.
Una organización puede contar con firewalls, antivirus y sistemas avanzados de ciberseguridad, pero seguir expuesta si no controla adecuadamente quién accede a sus datos y qué hace con ellos.
Un caso real: exempleadas de RAC copiaron y vendieron información de clientes
El riesgo de filtración interna no es una hipótesis exclusivamente relacionada con el sector público.
En octubre de 2024, la autoridad británica de protección de datos, Information Commissioner’s Office (ICO), informó sobre un caso que involucró a dos antiguas trabajadoras de RAC, una empresa de servicios de asistencia automovilística del Reino Unido.
Las investigaciones establecieron que las exempleadas copiaron y comercializaron ilegalmente más de 29.500 líneas de información personal relacionada con personas involucradas en accidentes de tránsito.
El incidente fue descubierto después de que la compañía implementara un sistema de monitoreo de seguridad que permitió identificar accesos y copias no autorizadas.
Posteriormente, la investigación encontró evidencias de que la información había sido compartida mediante WhatsApp y que existían comunicaciones relacionadas con pagos realizados por terceros.
Las dos implicadas se declararon culpables de los delitos correspondientes y recibieron condenas de seis meses de prisión, suspendidas durante 18 meses, además de la obligación de realizar trabajo comunitario.
Este caso demuestra cómo personas que desarrollan funciones legítimas dentro de una organización pueden aprovechar su acceso a información para obtener beneficios indebidos.
También evidencia el valor de contar con sistemas de auditoría y monitoreo capaces de detectar comportamientos anómalos.
¿Podría ocurrir algo similar en una empresa colombiana?
La respuesta es sí. Los riesgos asociados con el uso indebido de información existen en organizaciones de cualquier tamaño o sector económico.
Una empresa de seguridad privada, por ejemplo, puede administrar información relacionada con clientes, instalaciones protegidas, sistemas de videovigilancia, procedimientos operativos y datos de trabajadores.
Una compañía de tecnología puede conservar códigos fuente, credenciales de administración, información de infraestructura y bases de datos.
Por su parte, las organizaciones financieras, comerciales y de servicios pueden gestionar información personal, financiera y contractual de miles de personas.
En todos estos escenarios, el acceso inadecuado o la extracción no autorizada de información podría generar consecuencias operacionales, económicas, jurídicas y reputacionales.
Un escenario empresarial que debería preocupar
Imaginemos una empresa que cuenta con un administrador de bases de datos encargado del mantenimiento de sus plataformas tecnológicas.
Por sus funciones, el trabajador tiene permisos para consultar, exportar y realizar copias de seguridad de información comercial y de clientes.
Si la compañía no establece controles adecuados, esa persona podría descargar una copia completa de la base de datos y transferirla a un dispositivo personal o a un servicio externo sin que se genere una alerta.
La organización podría descubrir la situación semanas después, cuando la información aparezca en manos de terceros o se utilice para actividades fraudulentas.
Este es un escenario hipotético, pero representa una exposición real que las empresas deben contemplar en sus análisis de riesgos.
La pregunta fundamental no es únicamente si un trabajador tiene autorización para ingresar a un sistema, sino si necesita acceder a toda la información disponible y si existen mecanismos para identificar usos indebidos de esos privilegios.
Cinco señales de alerta que las empresas no deberían ignorar
Desde una perspectiva de seguridad corporativa, existen comportamientos tecnológicos que pueden justificar una revisión preventiva:
1. Descargas masivas de información. Exportaciones de bases de datos o documentos en cantidades inusuales para las funciones del usuario.
2. Accesos fuera de patrones habituales. Consultas realizadas en horarios atípicos, desde ubicaciones no reconocidas o sobre información ajena a las responsabilidades asignadas.
3. Uso no autorizado de dispositivos o servicios externos. Transferencias de archivos hacia correos personales, unidades extraíbles o plataformas de almacenamiento no aprobadas.
4. Cambios injustificados en permisos de acceso. Modificaciones de privilegios administrativos o creación de cuentas que no correspondan a necesidades operativas verificadas.
5. Actividades anómalas antes de la desvinculación. Descargas, consultas o movimientos extraordinarios de información durante procesos de retiro, traslado o finalización contractual.
Estas señales no constituyen por sí mismas evidencia de una conducta delictiva. Deben analizarse en contexto, respetando los derechos de los trabajadores y los procedimientos legales aplicables.
¿Qué controles deberían implementar las organizaciones?
La prevención de amenazas internas requiere integrar medidas tecnológicas, administrativas y de gestión del talento humano.
Entre las acciones recomendadas se encuentran:
Control de accesos basado en funciones. Cada usuario debe contar únicamente con los permisos necesarios para desarrollar sus responsabilidades, aplicando el principio de mínimo privilegio.
Monitoreo y trazabilidad. Registrar accesos, consultas, modificaciones y exportaciones de información, con especial atención a las cuentas privilegiadas.
Prevención de fuga de datos. Implementar controles tecnológicos que permitan detectar y restringir transferencias no autorizadas de información confidencial.
Gestión de cuentas privilegiadas. Establecer mecanismos de autenticación robusta, autorizaciones especiales y revisión periódica de los accesos administrativos.
Segregación de funciones. Evitar que una sola persona concentre, sin supervisión, todas las capacidades de consulta, extracción, modificación y eliminación de información crítica.
Evaluaciones de confiabilidad y debida diligencia. Desarrollar procedimientos de verificación proporcionales al nivel de riesgo del cargo, respetando la legislación laboral y de protección de datos.
Gestión de desvinculaciones. Revocar oportunamente credenciales, recuperar dispositivos y verificar los accesos cuando finaliza una relación laboral o contractual.
Auditorías periódicas. Evaluar la efectividad de los controles y revisar eventos que puedan evidenciar usos indebidos de los sistemas.
Estas medidas deben formar parte de una estrategia integral y no limitarse exclusivamente al departamento de tecnología.
Protección de datos personales: una responsabilidad jurídica y empresarial
En Colombia, la Ley 1581 de 2012 establece obligaciones relacionadas con el tratamiento y la seguridad de los datos personales.
Las organizaciones responsables y encargadas del tratamiento deben adoptar medidas que permitan proteger la información contra accesos no autorizados, pérdida, adulteración, consulta o uso indebido.
Adicionalmente, dependiendo de las circunstancias, una extracción irregular de información puede dar lugar al análisis de conductas previstas en la Ley 1273 de 2009, relacionada con la protección de la información y los datos.
La implementación de sistemas de gestión de seguridad de la información, tomando como referencia estándares como ISO/IEC 27001, también puede contribuir a fortalecer la identificación, evaluación y tratamiento de estos riesgos.
Sin embargo, el cumplimiento no debe entenderse únicamente como la existencia de políticas escritas.
Una política de confidencialidad pierde efectividad si la empresa no dispone de controles que permitan verificar su cumplimiento.
La seguridad corporativa debe mirar hacia adentro
La investigación relacionada con el funcionario de la Dirección Nacional de Inteligencia constituye una oportunidad para revisar la forma en que las organizaciones protegen su información estratégica.
Aunque las responsabilidades del caso deberán determinarse judicialmente, la situación evidencia la importancia de examinar los riesgos asociados con personas que cuentan con acceso a sistemas de alta sensibilidad.
Las empresas no deberían esperar a sufrir una filtración para revisar sus mecanismos de control.
La prevención requiere conocer los activos críticos, identificar a los usuarios privilegiados, monitorear los accesos y establecer responsabilidades claras sobre la custodia de la información.
La confianza en los trabajadores es indispensable para cualquier organización, pero debe complementarse con controles técnicos, procedimientos verificables y una cultura de seguridad.
La protección de la información no consiste solamente en impedir que alguien entre desde afuera. También implica garantizar que quienes ya están adentro utilicen sus accesos de manera legítima, responsable y segura.
Desde Mundo Help! — Seguridad al Día, continuaremos haciendo seguimiento a las investigaciones y a los riesgos tecnológicos que afectan la seguridad del Estado, las empresas y los ciudadanos.
Informar es prevenir. Prevenir es proteger.

